PHP 엔진에서 발견된 치명적 취약점 두 건, 일명 PHP2Shell을 막는 긴급 패치가 10월 21일에 나왔고, 패치 공개 직후부터 공격 시도가 급증하고 있다고 합니다. 워드프레스 보안업체 Wordfence는 사흘 사이 7만 4천 건이 넘는 관련 공격 시도를 방화벽에서 차단했다고 밝혔습니다.
이번 취약점은 워드프레스나 플러그인이 아니라 PHP 자체의 문제이기 때문에 워드프레스를 최신으로 업데이트해도 해결되지 않습니다. 서버 레벨에서 PHP Group에서 공개한 패치를 적용해야 합니다. 클라우드웨이즈, 케미클라우드와 같은 호스팅에서는 21일과 22일 패치 적용을 완료했다고 합니다. 카페24와 같은 국내 호스팅은 아직 패치가 이루어지지 않은 것으로 보이지만 작업을 진행하고 있지 않을까 싶습니다.
📍 클라우드웨이즈 할인 프로모 코드 & 가입 방법 (+60% 쿠폰)
사건 경과: 유출 하루 만에 앞당겨진 긴급 패치
공식 패치는 원래 10월 22일에 공개될 예정이었지만, 취약점 정보가 먼저 유출되어 퍼지면서 하루 앞당겨졌습니다.
| 날짜 | 내용 |
|---|---|
| 10월 22일 | Wordfence가 7만 4천 건 이상 차단했다고 발표, 확인된 침해 사례는 아직 없음 |
| 10월 21일 | PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 긴급 배포 (14:00 UTC, 한국 시간 밤 11시) |
| 10월 20일 | 공개 예정일 전에 취약점 식별 정보가 온라인에 유출 |
보도에 따르면 미국 국가안보국(NSA)과 연방수사국(FBI)은 즉시 업데이트할 수 없다면 사이트를 오프라인으로 전환하라는 이례적인 경고를 내놓았습니다. 일본에서는 다카이치 사나에 총리가 직접 SNS에 글을 올려 긴급 대응을 당부했습니다. PHP는 워드프레스를 포함해 전 세계 웹사이트의 약 70%를 구동하는 만큼 파장이 큽니다.
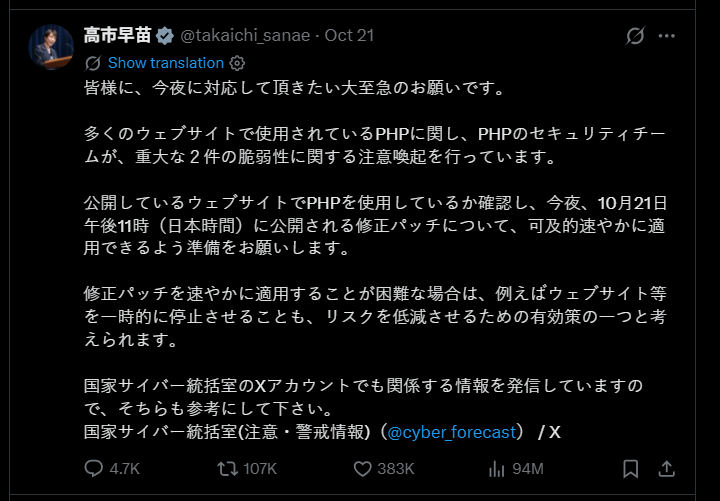
국내도 예외가 아닙니다. 취약한 상태로 남아 있는 국내 서버가 11만 대를 넘는다는 이야기가 나오고, 많은 서버 관리자가 연일 야근하며 대응하고 있습니다. 특히 오래된 PHP 버전을 쓰는 서버는 업그레이드 자체가 쉽지 않아 부담이 큽니다.
PHP2Shell이란: 워드프레스 업데이트로는 막히지 않는 PHP 취약점
PHP2Shell은 두 건의 원격 코드 실행(RCE) 취약점을 묶어 부르는 이름으로, 둘 다 CVSS v4.0 기준 9.2점의 치명적 등급입니다.
| 취약점 | 유형 |
|---|---|
| CVE-2026-109618 | 메모리 부족(OOM) 상태의 손상을 이용한 원격 코드 실행 |
| CVE-2026-109619 | 남아 있는 전역 상태(stale global state)를 이용한 원격 코드 실행 |
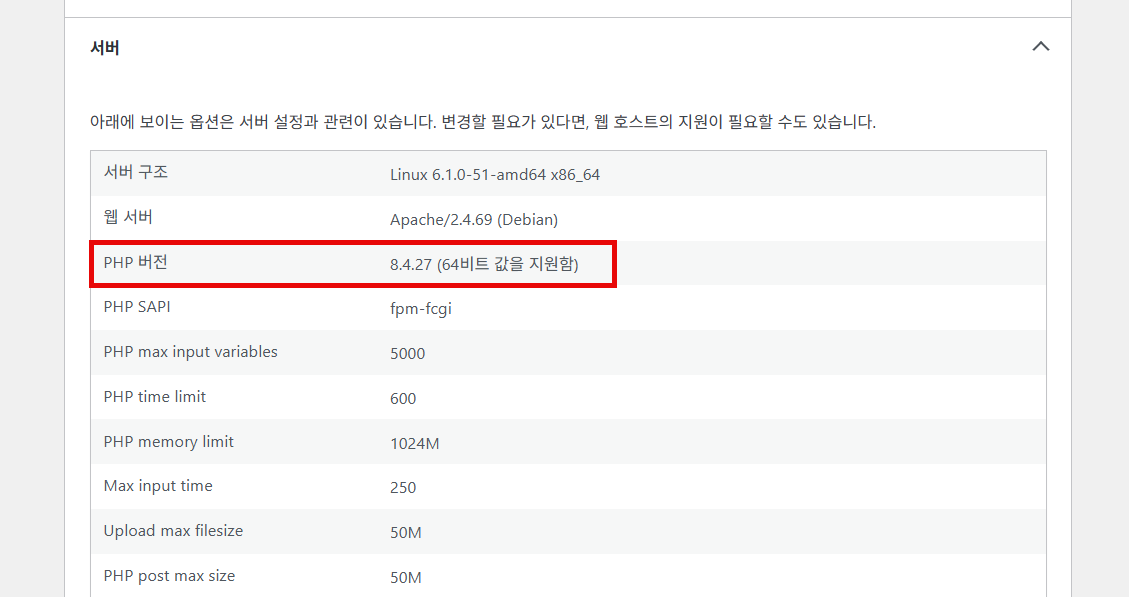
패치가 적용된 버전은 PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35입니다. PHP 버전 번호가 이 번호 이상이어야 하고, 업데이트한 뒤에는 PHP 워커(PHP-FPM 등)를 재시작해야 적용됩니다. Wordfence가 강조하듯 워드프레스 자동 업데이트는 PHP를 바꾸지 못하므로, PHP는 서버 쪽에서 직접 올려야 합니다.
문제는 오래된 PHP 버전입니다. 공식 패치는 보안 업데이트가 지원 중인 PHP 8.2 이상에 대해서만 제공됩니다.
| 공식 지원 버전 | 8.2, 8.3, 8.4, 8.5 | PHP 공식 패치 릴리스 | 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12로 올라감 | 버전 번호 확인 (호스팅사가 백포트하면 그대로일 수 있으니 빌드 날짜도 확인) |
| 지원 종료 버전 | 7.4, 8.0, 8.1 | PHP 보안팀의 소스 백포트, 배포판·호스팅사의 백포트 패키지 | 그대로 | 빌드 날짜(10월 21일 이후)와 호스팅사 공지 확인 |
| 지원 종료 버전 | 7.3 이하, 5.x | PHP 보안팀 패치 없음, 일부 업체만 자체 백포트 | 그대로 | 호스팅사에 직접 문의, 업그레이드 권장 |
하지만 이번에는 취약점이 워낙 심각해서 예외적으로 7.4, 8.0, 8.1용 수정 코드를 깃허브(GitHub)에 공개했다고 합니다. 소스를 직접 빌드하는 사용자나 LTS 업체를 쓰지 않는 사람을 위한 조치라고 하네요. 가능하면 PHP 8.2 이상으로 PHP 버전을 업데이트하는 것이 바람직합니다. PHP 7.3 이하는 아예 패치가 제공되지 않으므로 호스팅 업체에서 조치를 취해주지 않으면 위험에 노출되게 됩니다.
공격 동향: 7만 4천 건 차단, 아직 확인된 침해는 없음
워드프레스 보안업체인 Wordfence에 의하면 워드펜스 방화벽이 차단한 관련 공격 시도는 10월 20일 1,174건, 21일 44,394건, 22일 29,307건으로, 패치가 공개된 21일에 가장 많았다고 합니다. Wordfence가 보호하는 사이트는 500만 개가 넘지만, 이번 취약점으로 침해된 사례는 아직 확인되지 않았습니다. Wordfence는 이를 익스플로잇이 그만큼 까다롭다는 신호로 해석하고 있습니다.
워드펜스가 분석한 1만 건 샘플에서는 P2S 방식 코드 실행 시도가 3,752건, 직렬화 객체(Laravel, Monolog, Symfony 등) 가젯 체인 시도가 합쳐서 3,600건 이상이었습니다. 이 샘플은 업로드 진행 필드를 포함한 요청만 골랐기 때문에 전체 공격을 대표하지는 않고, 요청만 있어서 성공 여부는 알 수 없습니다.
하지만 안심하기엔 이릅니다. Wordfence 실험실에서는 특수하게 구성한 PHP 8.5.11 Apache 환경에서 CVE-2026-109619의 코드 실행이 재현되었고, 일반 빌드에서는 서버 크래시로 끝났습니다. 침해 사례가 없다는 것이 패치하지 않은 서버가 안전하다는 뜻은 아닙니다. 관련 실패나 콜백 일부는 워드프레스 로그 바깥에서 일어날 수 있기 때문입니다.
PHP2Shell 취약점 대응 - PHP 패치 적용
웹호스팅을 이용하고 있다면 PHP 취약점 관련 패치를 적용했는지, 적용하지 않았다면 일정이 어떻게 되는지 확인해보시면 좋을 것 같습니다.
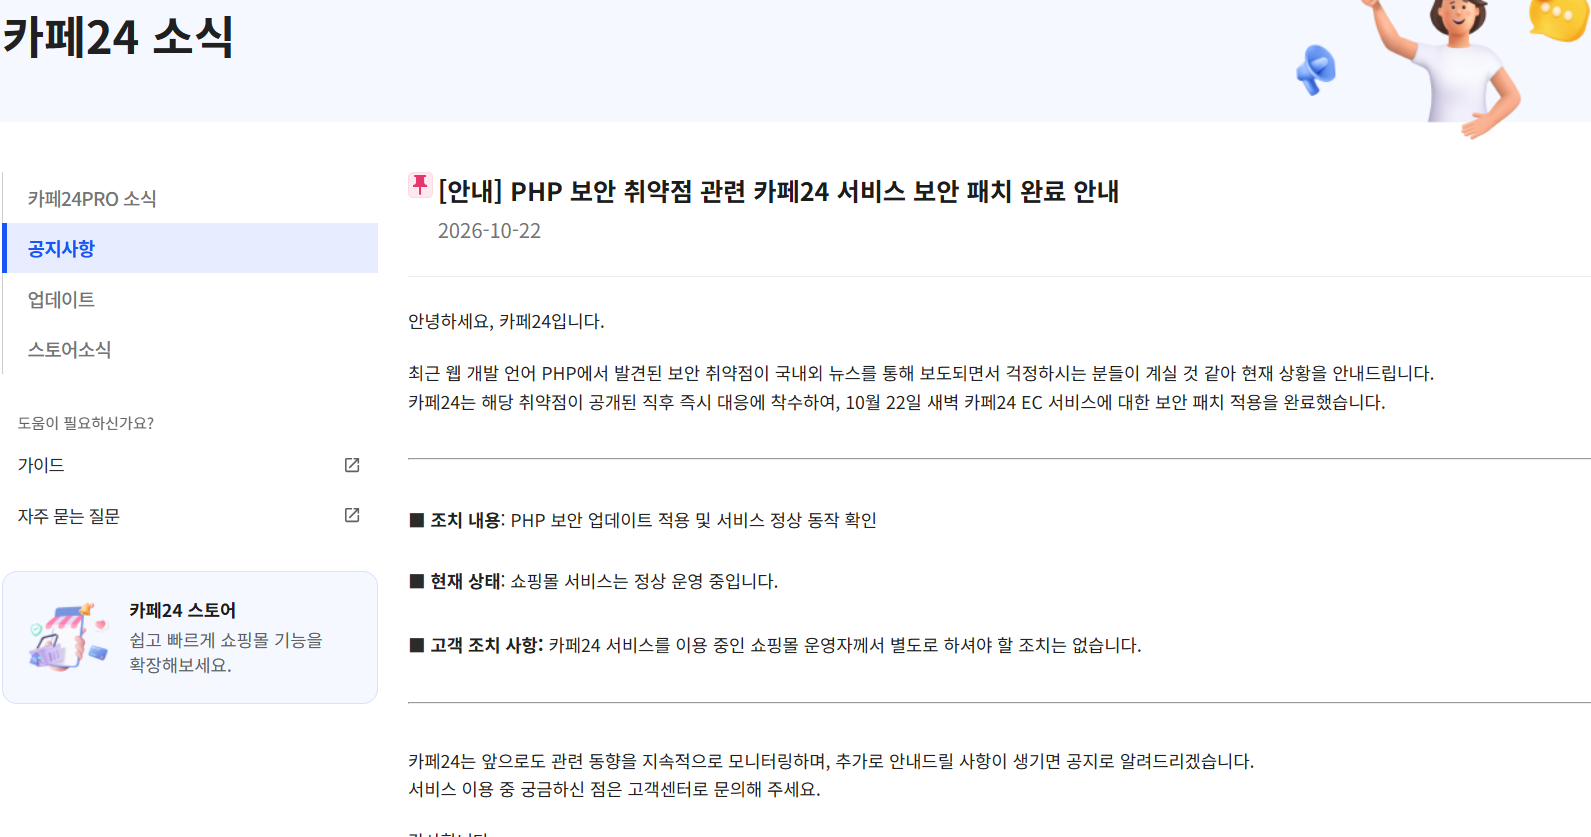
카페24의 경우 쇼핑몰은 PHP 취약점 관련 패치를 적용했다고 공지가 올라왔습니다.
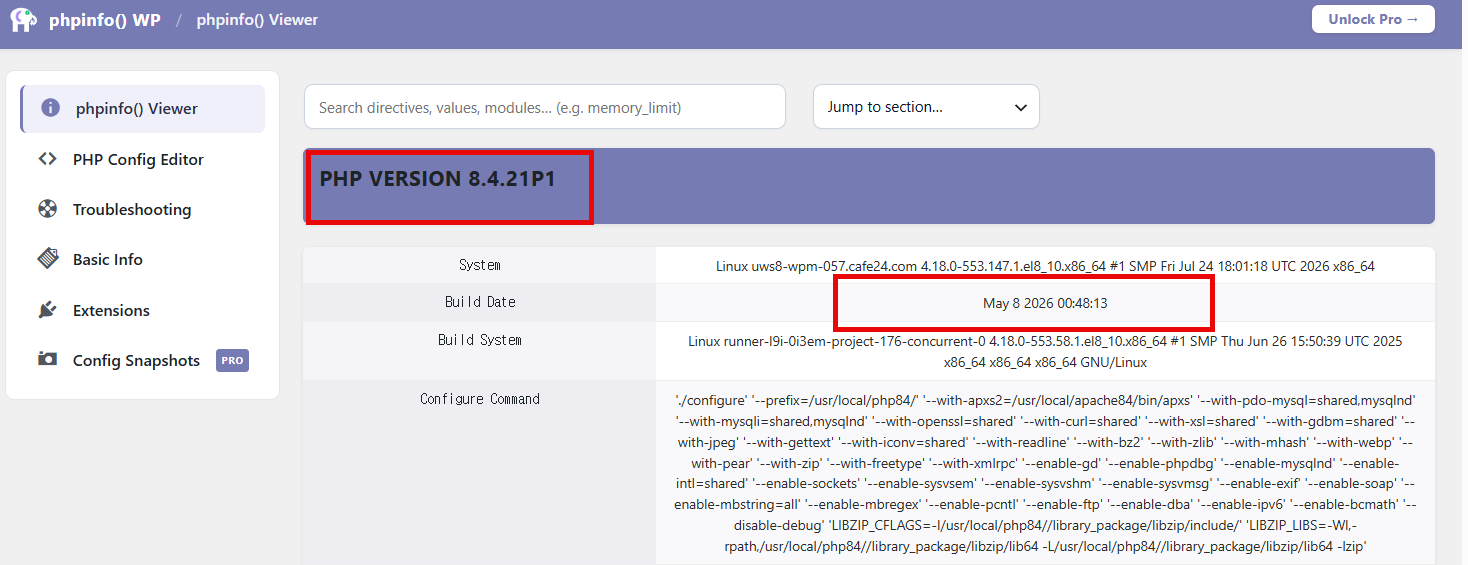
하지만 카페24의 워드프레스 호스팅은 살펴보니 PHP 버전 8.4.21P1이고 빌드 날짜가 2026년 5월 8일로 표시되네요. 따라서 아직 패치가 적용되지 않은 상태 같습니다.
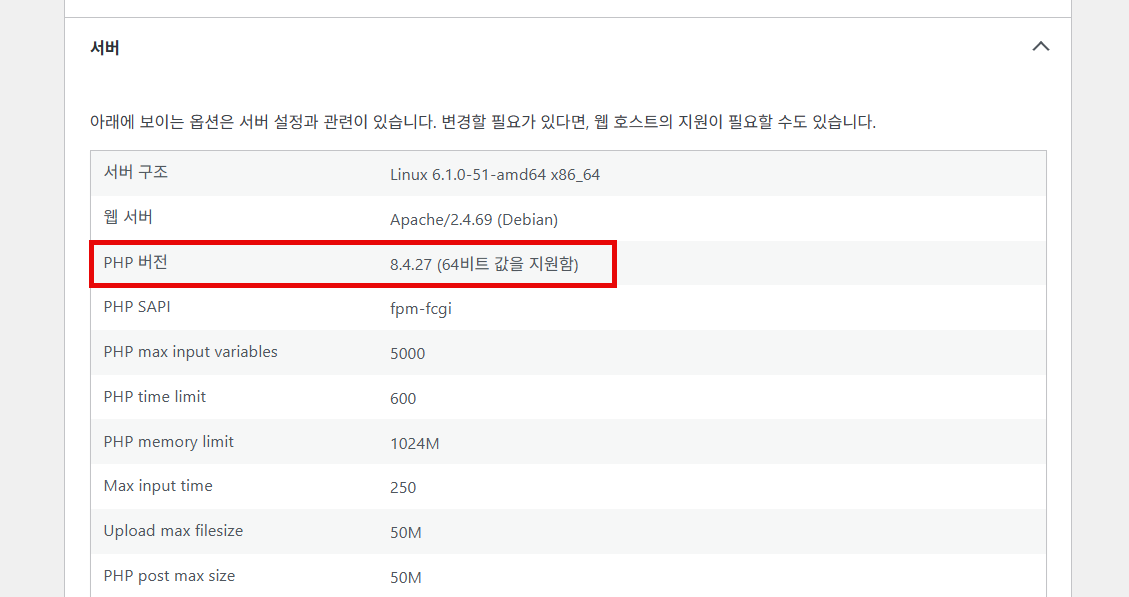
클라우드웨이즈와 케미클라우드는 공식 패치가 22일 적용이 완료된 상태입니다. 클라우드웨이즈는 PHP 버전을 체크하면 8.4.27로 표시됩니다.
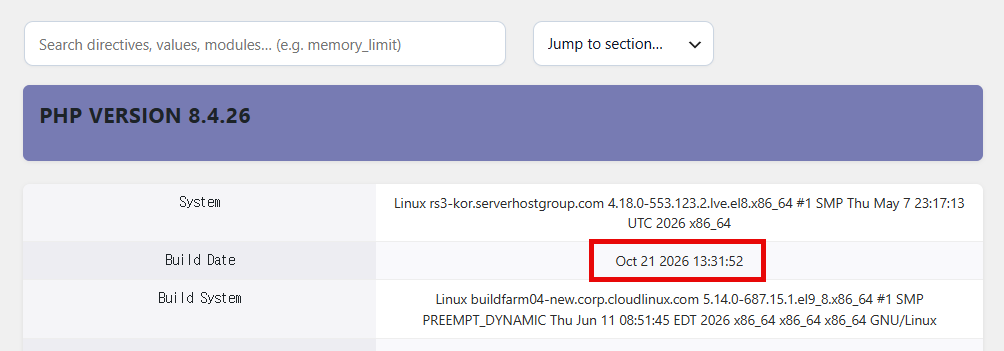
케미클라우드는 PHP 버전이 8.4.26으로 표시되지만, 빌드 날짜가 2026년 10월 21일로 표시되고 있어 패치가 적용된 상태입니다. 실제로 케미클라우드에 확인한 결과 패치 적용이 완료되었다는 답변을 받았습니다.
PHP 버전이 8.2.35, 8.3.36, 8.4.27, 8.5.12로 표시된다면 공식 패치가 적용된 상태이고, PHP 버전이 이보다 낮아도 자체적으로 패치를 적용했을 수도 있으므로 호스팅 업체에 문의하여 확인해볼 수 있습니다.
참고
해외웹호스팅: 클라우드웨이즈 vs. 블루호스트 vs. 카페24 비교 (Cloudways vs. Bluehost vs. Cafe24)
저는 오랫동안 블루호스트(Bluehost)를 이용해 왔으며 2021년부터는 클라우드웨이즈(Cloudways) 웹호스팅 서비스도 함께 이용하고 있습니다. 현재 일부 중요하지 않는 블로그는 Bluehost에서 호스팅되고
hackya.com