지난 10월 21일 PHP 취약점 관련 패치가 나왔지만 우리나라의 경우 PHP 보안 패치율이 4.3%에 불과하고 세계 181위로 '하위권'인 것으로 평가되고 있습니다. 측정 방식상의 차이점 때문에 정확한 통계가 아닐 수 있지만, 전 세계적으로 이슈가 되고 있는 PHP 취약점 사태가 우리나라에서는 유난히 조용한 것을 보면 우리나라의 PHP 패치율이 크게 뒤쳐진 것으로 보입니다.
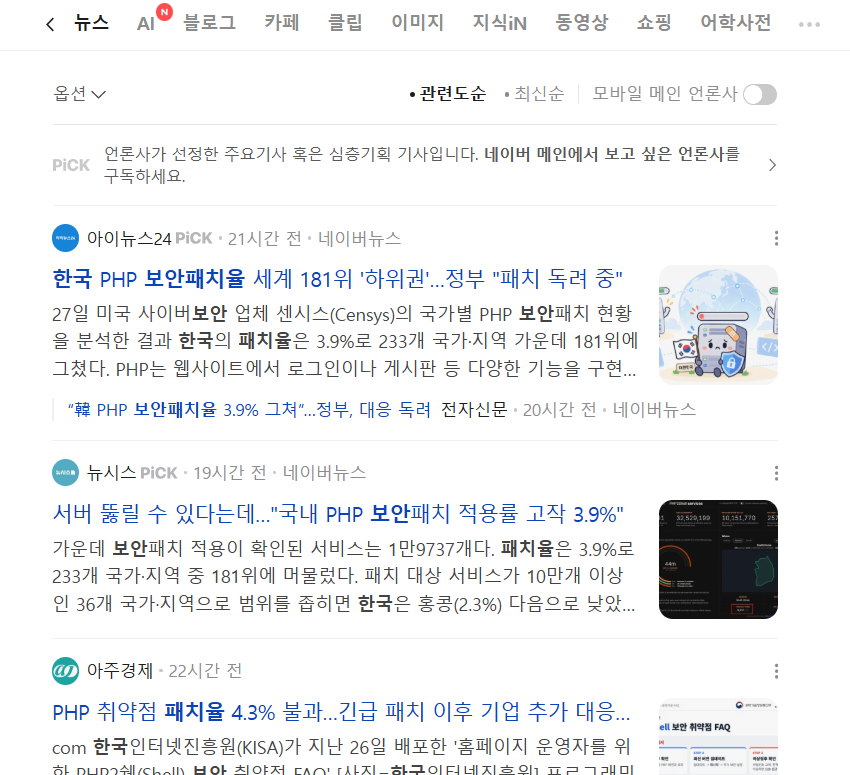
그렇다면 왜 우리나라에서만 PHP 취약점 패치와 관련하여 조용한 것일까요? 여러 가지 이유가 있겠지만 업그레이드 비용과 위기감 부족 등이 그 이유가 아닐까 생각됩니다.
우리나라 PHP 취약점 패치율이 낮은 이유
PHP 프로젝트는 2026년 10월 21일 원격 코드 실행이 가능한 치명적 취약점 두 건(PHP2Shell, CVE-2026-109618·109619)에 대한 긴급 패치를 내놓았습니다. PHP 버전이 다음 번호 이상이면 PHP 패치가 적용된 것입니다.
- 8.2.35, 8.3.36, 8.4.27, 8.5.12
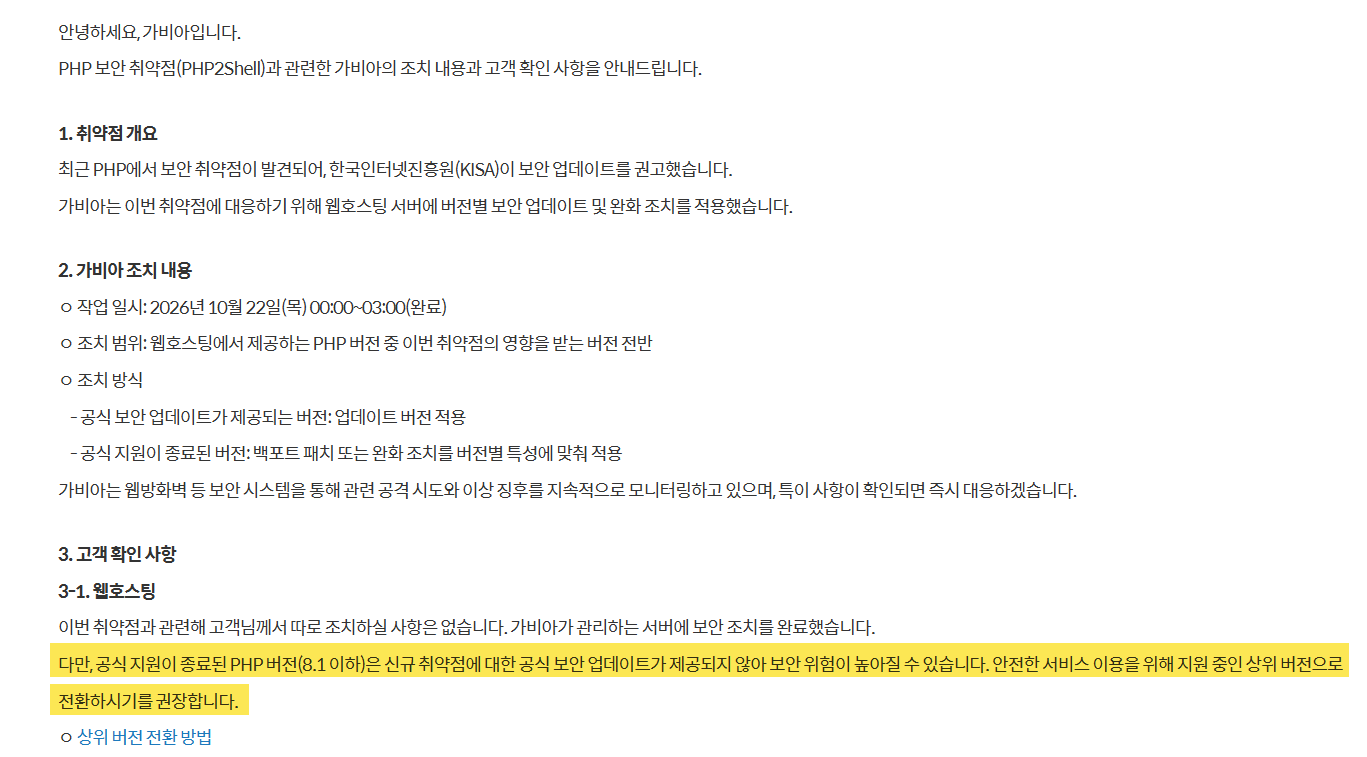
보안 지원이 만료된 8.1 이하는 정식 패치 버전이 나오지 않았고, 소스 코드 형태의 수정본만 공개돼 호스팅 업체나 사용자가 직접 대응해야 합니다.
이후 10월 23일에는 세션 처리와 관련된 세 번째 원격 코드 실행 취약점(CVE-2026-115560)이 공지됐는데, 특이한 설정에서만 발생해 긴급 패치 없이 다음 정기 릴리스에서 고칠 예정이며 그때까지는 세션 업로드 진행률 기능(session.upload_progress.enabled)을 끄도록 권고했습니다.
클라우드웨이즈, 케미클라우드, 카페24, 가비아 등 웹호스팅 업체에서는 PHP 패치 적용을 완료했으며, 가능하면 PHP 8.2 이상으로 업데이트할 것을 권장하고 있습니다.
워드프레스를 이용하는 경우에는 PHP 버전 업데이트가 다른 CMS(예: 그누보드 등)에 비해 수월한 편입니다.
워드프레스 PHP 버전 업데이트 방법
지난 10월 21일 PHP가 원격 코드 실행이 가능한 치명적 취약점 두 건(PHP2Shell, CVE-2026-109618·109619)에 대한 긴급 패치를 내놓았습니다. 로그인 등의 인증 없이도 서버에서 명령을 실행할 수 있는 취약
hackya.com
PHP 취약점 패치율이 저조한 이유
27일 미국 사이버보안 업체인 센시스(Censys)의 국가별 PHP 보안패치 현황을 분석한 결과에 의하면 우리나라의 패치율은 3.9%로 233개국 중 181위에 그친 것으로 나타났습니다. 그리고 국내 인공지능(AI) 소프트웨어 기업 센트리어가 운영하는 'PHP2쉘(Shell) 점검센터'의 분석 결과도 이와 크게 다르지 않은 4.3%로 나타났다고 합니다. 기사들의 내용을 정리하면 다음과 같은 이유를 들고 있습니다.
- 방치된 중소 사이트: 안랩에 의하면 오랫동안 운영된 중소 규모 사이트에 업데이트가 제때 적용되지 않은 사례가 많다고 합니다.
- 책임이 흩어진 구조: 과기정통부는 중소기업과 소상공인 대응을 호스팅 업체, 웹사이트 제작 업체와 논의 중이라고 합니다. 제작사, 호스팅사, 운영자 가운데 누가 PHP를 올릴지가 불분명한 사이트가 많다는 뜻으로 이해될 수 있습니다.
- 외주 제작 프로그램과 자체 서버: 보안업계는 자체 서버를 운영하거나 외부 개발사가 만든 프로그램을 쓰는 기업은 별도 점검이 필요하다고 강조.
- 인력과 여건: 인력이 부족하고 야근 보상 체계가 미흡한 기업은 빠른 대응이 어렵습니다.
- 구형 시스템의 호환성: KISA와 업계는 지원이 끝난 구버전은 상위 버전 전환과 프로그램 호환성 점검이 필요하다는 점을 지적하고 있습니다.
여러 가지 이유가 있지만, 결국에는 위기감 결여와 비용 부담 때문이 아닐까 생각됩니다.
PHP 취약점으로 인해 문제가 발생하지 않고 있기 때문에 보안 인식이 결여된 기업들은 당장 비용과 노력을 필요한 패치 작업에 소극적일 수밖에 없는 것 같습니다.
이례적인 경우일 수 있겠지만 PHP 7.4를 PHP 8로 업그레이드하는 작업 견적이 5000만 원이 나왔다는 사례도 회자되고 있습니다.
PHP 7.4 → PHP 8 업데이트 견적이 5천만 원이 나왔다는 글이 있네요
PHP 7.4 → PHP 8 업데이트 견적이 5천만 원이 나왔다는 글이 있네요. 경우에 따라서는 사실상 '부분 재개발'이 될 수도 있는 것 같습니다. AI에 물어보니... 1...
cafe.naver.com
"당장 문제가 없는데 왜 굳이 돈을 들여야 하나", "다른 업체들도 비슷한 처지인데 굳이 서둘러야 하나" 같은 심리가 작용해 PHP 취약점 대응이 늦어지고 있는 것은 아닐까 하는 생각이 듭니다.
구형 PHP를 사용하고 있다면, 이번 기회에 점검하여 PHP 8.2(가능하면 8.3) 이상으로 업데이트하는 것을 고려해 보시기 바랍니다. 당장의 비용 때문에 주저하다가 시간이 지날수록 전환 비용이 더 늘어나거나 해킹 등을 당해 낭패를 볼 가능성도 배제할 수 없습니다.
참고
해외웹호스팅: 클라우드웨이즈 vs. 블루호스트 vs. 카페24 비교 (Cloudways vs. Bluehost vs. Cafe24)
저는 오랫동안 블루호스트(Bluehost)를 이용해 왔으며 2021년부터는 클라우드웨이즈(Cloudways) 웹호스팅 서비스도 함께 이용하고 있습니다. 현재 일부 중요하지 않는 블로그는 Bluehost에서 호스팅되고
hackya.com